FIPSに準拠した新しいデバイス対クラウド通信について
このドキュメントは、こちらのドキュメントを 2026 年 11 月 09 日付けで翻訳したものです。
最新の情報は上記ドキュメントを参照してください。
Meraki は、デバイスとクラウド間の接続を、接続のセキュリティとシンプルさをさらに高めるために一から設計されたアーキテクチャへと更新しています。この接続方式は現在、特定のファームウェア要件を満たすデバイスで利用できます。要件については、以下の「FIPS-140 準拠のファームウェアバージョン」セクションに記載しています。
この新しい接続方式である Nextunnel は、mTunnel を機能強化したものであり、最終的には mTunnel に代わるものです。
今回のアーキテクチャの再設計では、最新のツールと開発手法を活用しています。これにより、Meraki のクラウドインフラストラクチャと、それに接続する製品のセキュリティ、パフォーマンス、管理性、拡張性、回復力が向上します。
ユーザーには、次のようなメリットがあります。
-
ファイアウォール設定の簡素化 - 必要なファイアウォールポリシーは 1 つだけです。HTTPS ポート 443 経由で、209.206.48.0/20、216.157.128.0/20、および 158.115.128.0/19 へのアクセスを許可します(商用クラスタの場合)。
-
セキュリティ - CiscoSSL ライブラリを使用して TLS を実装しています。
-
FIPS 140-2 準拠 - デバイスとクラウド間の接続を、対応するハードウェアモデルおよびファームウェアバージョンで使用すると、FIPS 140-2 準拠の要件を満たします。 対応するモデルとバージョンについては、以下の「FIPS-140 準拠のファームウェアバージョン」セクションに記載しています。 FIPS 140-2 準拠は、米国連邦政府機関で求められる認証レベルです。
-
拡張性とパフォーマンス - クラウド接続の利用体験が全体的に向上します。
認証
Cisco の 各国政府向け認証 - FIPS 140 ページを参照してください。このページでは、以下の Cisco Meraki 製品の認証書を確認できます。
想定される変更と必要な対応
必要な対応: このデバイスとクラウド間の接続方式を使用する Meraki デバイスでは、すべての上位ファイアウォールで TCP ポート 443 を開放する必要があります。製品やファームウェアビルドによってアクセス要件が異なる場合があるため、これまで使用していたポート(TCP ポート 7734 および UDP 7351)を閉じる必要があるという意味ではないことに注意してください。
ユーザーエクスペリエンス: Meraki のデバイスとクラウド間の接続は、デバイスとクラウドサーバー間の通信アーキテクチャを再設計したものであるため、エンドユーザー向けのインターフェイスにはほとんど変更がありません。デバイスとクラウド間の通信の仕組みを踏まえると、通常の操作はこれまでと変わらないはずです。Help > Firewall ページに記載される、クラウド接続に必要な開放ポートやプロトコルが変わることを除き、デバイスとクラウド間の接続に関連する UI コンポーネントに変更はありません。
接続バージョンの確認方法
以下に記載する対応ファームウェアバージョン以降を実行している、すべての 対応 Meraki デバイス は、デフォルトでこのデバイスとクラウド間の接続方式を使用します。この接続方式(TCP ポート 443 経由)で接続できない場合、デバイスのファームウェアは以前使用していたバージョンに戻り、従来の接続方式(TCP ポート 7734 および UDP 7351)を引き続き使用します。
FIPS‑140 準拠のハードウェア、ファームウェア、および機能に関する考慮事項
使用しているデバイスとファームウェアバージョンが FIPS 140 に準拠しているかどうかを確認するには、Cisco Meraki の FIPS 140 対応デバイスとファームウェアを参照してください。Auto VPN は、米国政府リージョン(dashboard.gov-meraki.com)に導入した場合にのみ FIPS に準拠します。 米国政府リージョン以外に導入した Auto VPN は、VPN レジストリとの通信が FIPS に準拠していないため、FIPS に準拠しません。
技術的な詳細
暗号化
デバイスとクラウド間の接続では、暗号化に TLS 1.2 と AES-256 を使用し、FIPS 検証済みの暗号技術を利用します。クライアント/サーバー 証明書による相互 TLS の使用と、クライアントによる FIPS 140-2 承認済みアルゴリズムの使用を強制します。
クラウド接続
更新された Meraki クラウド通信
-
デバイスとクラウド間の接続は、TCP ポート 443 経由で通信するようになりました。Meraki デバイスの上位にあるファイアウォールの大半では、すでにポート 443 への接続が許可されているため、上位ファイアウォールの設定が容易になります。
- 従来とは異なり、このデバイスとクラウド間の接続方式では、ポート 7734 および 7351 を使用しません。
- これには、リストの更新、設定の取得、およびファームウェアの取得が含まれます。
必要なファイアウォールルール
- このデバイスとクラウド間の接続方式を使用するすべてのデバイスには、Meraki クラウドとの通信を許可するために、次の 1 つのファイアウォールルールが必要です。
TCP ポート 443 で、宛先 209.206.48.0/20、216.157.128.0/20、および 158.115.128.0/19 へのアウトバウンド接続を許可します。
- 接続の問題が発生する可能性を避けるため、デバイスとクラウド間の接続に使用する管理トラフィックは、TLS/SSL トラフィック検査の対象から除外することをお勧めします。
ファームウェアのアップグレード
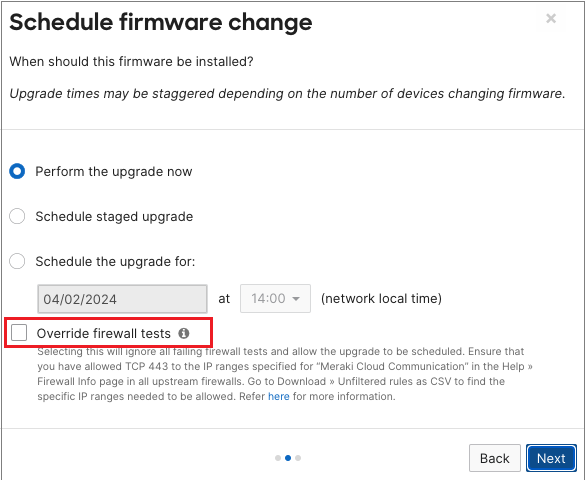
デバイスとクラウド間の接続を使用しないファームウェアバージョンから、使用するバージョンへのアップグレードをスケジュールする Meraki ネットワークは、TCP ポート 443 で Meraki クラウドとの通信を確認するファイアウォールテストに合格している必要があります(上記の対応ファームウェアバージョンの一覧を参照してください)。
このようなネットワーク内に、テストに失敗しているオンラインのデバイスがある場合、そのネットワークはアップグレードできません。これを解決するには、次の対応を行ってください。
- 上位ファイアウォールの設定で TCP ポート 443 の通信が許可されており、TLS/SSL トラフィック検査の対象から除外されていることを確認してください。
- 通信が許可されていることを確認できた場合は、アップグレードをスケジュールする際に「Override firewall tests」オプションを選択すると、ファイアウォールテストの結果を無視して進めることができます。